
ダークウェブユーザーのための10の必須ヒント
ダークウェブユーザーが知っておくべき10の必須テクニックをご紹介します。プライバシーの保護、セキュリティの強化、そして隠れた危険を効果的に回避する方法を学びましょう。さあ、読み進めてください!

知っておくべき最も重要なこと
- VPNが稼働している場合でも、IPリークWebサイトを使用してIPリークをチェックし、WebRTCやDNSプロトコルを介して実際の所在地が漏洩しないようにしてください。
- ダークウェブから入手したファイルは、Dangerzoneを使用すれば安全に開くことができます。Dangerzoneはファイルを開く前に隔離し、悪意のあるデータや埋め込まれた追跡情報などを削除します。
- ダークウェブ上では、別の「インターネット上のペルソナ」を作成し、異なるアカウント、メールアドレス(DuckDuckGoの一時的なメールアドレスなど)、閲覧時間などを利用して、自分の本当の身元が特定されるのを防ぎましょう。
ダークウェブという名前は、恐ろしく不穏な響きを持つが、それにはもっともな理由がある。そこは、あらゆる種類の違法行為や怪しい活動が行われる場所であり、同時にインターネットユーザーが政府の検閲や厳重な監視から逃れることができる空間でもある。ダークウェブへのアクセスはそれほど難しくはないが、事前に十分な調査をせずに訪れるべき場所ではない。現実世界で知らないウェブサイトを訪れる場合、安全を確保し、最大限に活用する方法を知りたいと思うだろう。ダークウェブでも同じことが言える。そこで、安全を確保し、ダークウェブのメリットを最大限に享受するために、以下のヒントとコツを参考にしてほしい。
IPアドレスが隠蔽されるように、IPリークを使用してください。
パブリックウェブと同様に、ダークウェブでもVPNの使用は必須ではありませんが、推奨されます。ただし、VPNを有効にしている場合でも、ダークウェブを閲覧する前にIPアドレスの漏洩がないか確認する必要があります。
簡単に言うと、IPリークとは、接続先のウェブサイトにあなたの実際のオンライン上の位置情報が漏洩してしまうことを指します。ダークウェブでは、これは絶対に避けたい事態です。例えば、悪意のあるウェブサイトのスクリプトやブラウザの拡張機能が原因となる場合があります。対処方法は簡単です。IPリークのサイトにアクセスして、表示されているIPアドレスがあなたの実際の位置情報と一致していないか確認するだけです。さらに、このサイトではWebRTCやDNSプロトコルによるリークもチェックしてくれるので、間接的に位置情報が漏洩してしまう心配もありません。
ブラウザウィンドウのサイズを変更することで、デジタルフットプリントを残さないようにしましょう。
Torや選択したVPNを使えば、身元をかなり隠すことができますが、ダークウェブ上では依然としてデジタルフィンガープリンティングの危険にさらされています。これは、オペレーティングシステム、システム時刻、インストールされているフォントなど、コンピュータから報告される情報を使って個人を特定するものです。
デジタルフィンガープリンティングで利用されるもう一つの重要な情報は、画面サイズです。ブラウザウィンドウが画面全体を占めている場合、悪意のある攻撃者は、ユーザーがどのような種類の画面やデバイスを使用しているかを推測できます。Torはこれを隠すためのいくつかの工夫を凝らしていますが、ブラウザウィンドウを最大化しない(そして時々ランダムにサイズを変更する)ことで、ユーザー自身も対策を講じることができます。
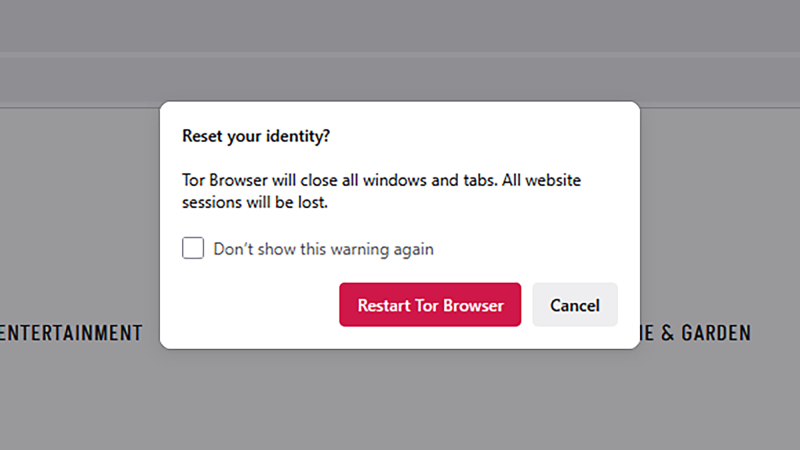
オンライン上で身元を隠すには、「新しいID」を使用してください。
Torには、一見分かりにくいものの、数回のクリックで身元を切り替えることができる機能があります。まるで休憩室にこもって別の身元で再び現れるようなもので、それまでブラウザで行っていた作業から完全に切り離されます。
メニューボタン(右上にある3本の横線)をクリックし、「新しいID」を選択してください。現在開いているタブはすべて閉じられ、ブラウザが再起動します。その後、異なるTorネットワークを経由してインターネットに接続され、以前の閲覧データとCookieはすべて消去されます。
Dangerzoneを使用してダークウェブ上のファイルを安全に開く
一般的に、ダークウェブから何かをダウンロードすることは、できる限り避けるべきです。ダークウェブにはマルウェア、詐欺、不要なコンテンツが溢れているからです。しかし、信頼できる相手から渡された文書を開く必要がある場合もあるでしょう。
セキュリティ上の理由から、必要なファイルはすべてDangerzone経由で開くようにしてください。このツールは、PDF、画像、Office文書などのファイルを安全で隔離された環境に配置し、悪意のあるデータや埋め込まれた痕跡をすべて削除します。その結果、セキュリティチェックを通過したクリーンなファイルが作成され、正常に開くことができます。
安全性を高めるために橋を追加する
使いやすさを考慮し、Torブラウザは既知のノードの連鎖を通してユーザーの身元と位置情報を隠蔽する経路を独自に選択してウェブに接続します。このセキュリティを強化したい場合は、接続チェーンに「ブリッジ」を追加できます。
標準的なTorノード(またはリレー)は、実際のIPアドレスではないものの、IPアドレスを報告します。一方、ブリッジはIPアドレスを一切共有しないため、ユーザーの身元や活動を追跡することがはるかに困難になります。ブリッジは、当局が既知のTorリレーをブロックする可能性のある国で特に役立ちます。
Torブラウザで、メニューボタン(右上隅の3本の横線)をクリックし、「設定」>「接続」を選択してブリッジを設定します。 「ブリッジをリクエスト」を使用して公式Torボットにブリッジリンクをリクエストするか、WebリンクまたはTelegramを使用してブリッジを探してください。
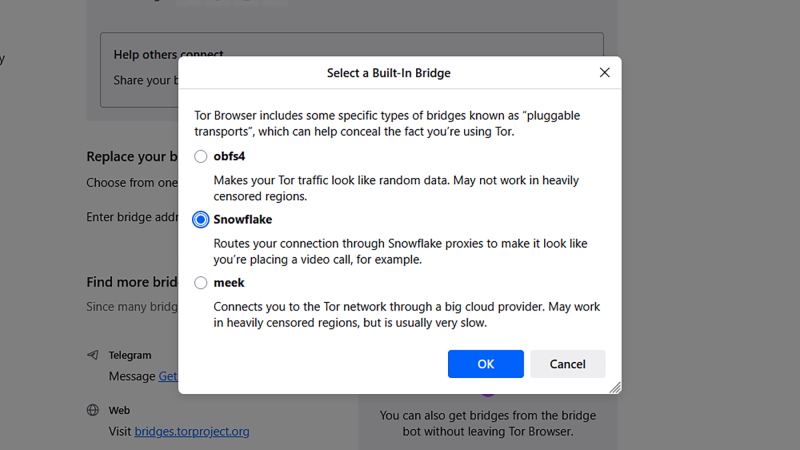
成果物を利用して、インターネットサービスプロバイダからあなたの活動を隠しましょう。
プラグイン型トランスポートは、Torブリッジの特殊なタイプです。IPアドレスを隠蔽し、検閲を回避するだけでなく、インターネットサービスプロバイダからTorを使用しているという事実も隠します。Torネットワークがブロックされている地域では、最後の手段としてよく利用されます。
Torに内蔵ブリッジを設定するには、メニューボタン(右上隅の3本の横線)をクリックし、[設定] > [接続]を選択します。[内蔵ブリッジを選択]をクリックすると、利用可能なブリッジオプションが表示され、それぞれに動作の説明が表示されます。
ダークウェブを閲覧する前に、他のタスクやアプリケーションをすべて閉じてください。
Tor経由でダークウェブにアクセスしている場合は、システム上の他のすべてのアプリケーションをシャットダウンしてください。バックグラウンドで実行されているアプリケーションも含め、メモリ内のすべてのアプリケーションをクリアしてください(WindowsのタスクマネージャーやmacOSのアクティビティモニタが役立ちます)。
アプリケーションを実行すると、デジタルフィンガープリンティングのためにシステムを識別するのに役立つだけでなく(上記のウィンドウサイズ変更のヒントを参照)、ダークウェブ上で遭遇する可能性のある悪意のあるウェブサイトやマルウェアに対する脆弱性も高まります。Torと同時に実行されるプログラムが多いほど、悪意のある攻撃者の標的となる領域が広がります。
ツールを使って「ダークウェブ上のペルソナ」を作成する。
TorやVPNが提供するセキュリティおよび匿名性対策は、ダークウェブを閲覧中にAmazonやInstagramなどの通常のアカウントにログインすると、ある程度損なわれます。これにより、認証情報が盗まれる可能性が高まり、個人ユーザーとしての身元が明らかになる恐れがあります。
ダークウェブのユーザーの中には、自分の正体が特定されにくくするために、全く新しい「オンライン上のペルソナ」を作り出すためのルールを設けている人もいます。これには、インターネットに接続する時間帯を変えたり、異なるデバイスを使用したり、場合によっては異なるWi-Fiネットワークを使用したりすることが含まれます。普段のインターネット利用に何らかの妨害があると、リスクが高まります。
これはメールアドレスやログイン名にも当てはまります。ダークウェブでは、普段使用しているアドレスや名前とは異なるものを使用してください。DuckDuckGoやAppleなど、多くのプロバイダーから一時的なメールアドレス(使い捨てメールアドレス)を取得できます。
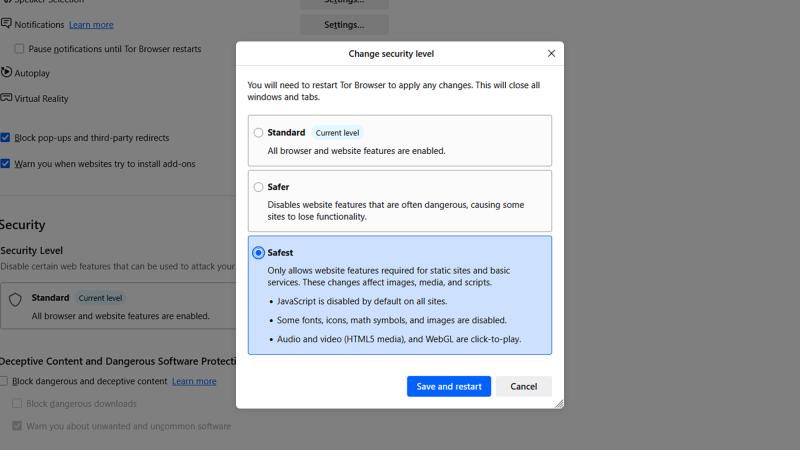
ウェブサイトが実行できる操作を制限するには、Torの「最も安全な」モードを使用してください。
Torブラウザには、スクリプトやメディア再生など、多くのウェブサイトアクティビティをブロックする「最高レベルのセキュリティ」機能が搭載されています。デフォルトでは有効になっておらず、ウェブサイトの機能に影響を与える可能性があります(通常、表示がより抽象的になります)。しかし、可能な限りセキュリティを強化したい場合は、このオプションを選択できます。
メニューボタン(横線3本)をクリックし、「設定」>「プライバシーとセキュリティ」に進み、「セキュリティ」セクションの「変更」をクリックします。 「最も安全」を選択してTorを最高セキュリティモードにし、「保存して再起動」をクリックします。
セキュリティをさらに強化するために、Tailsオペレーティングシステム経由で接続してください。
WindowsまたはmacOS上でTor経由でダークウェブにアクセスすることは、リスクに対する十分な保護を提供します。しかし、LinuxベースのモバイルオペレーティングシステムであるTails経由でアクセスすると、保護レベルはさらに一段階向上します。
TailsはUSBドライブまたは仮想マシンから実行されるため、防御をすり抜けたマルウェアがメインのオペレーティングシステムやその上のすべてのものにアクセスすることはできません。(オペレーティングシステム上のすべてがTorプラットフォーム経由で動作し、ブラウザだけではありません。)これには多少の時間を割く必要がありますが、可能な限りセキュリティを維持したいのであれば、その努力に見合う価値があります。Tailsには、開始方法を説明した完全なガイドが用意されています。
コメントは締め切りました。