

Appleが新機能を開発する際のアプローチは、常に安全性とシームレスな利便性を基本としてきた。例えば、AirPlayは同社が開発した無線規格で、ユーザーがデバイス間でオーディオやビデオをストリーミング再生できるようにするものだ。
AirPlayはAppleデバイスだけでなく、同社がワイヤレスストリーミングの提供を承認したテレビやスピーカーでも動作します。しかし、これは攻撃の標的になりやすく、ワイヤレスパスにはすでに脆弱性が存在するようです。悪意のある攻撃者がマルウェアを埋め込み、接続されたPlusデバイスに感染させる可能性があります。AirPlayのセキュリティ確保は、Appleの総合的なサイバーセキュリティ戦略の重要な部分です。
AirPlayのリスクを理解する:セキュリティの脆弱性が数百万台のデバイスを脅かす
セキュリティ調査会社Oligoは最近、AppleのAirPlayプロトコルおよびAirPlayソフトウェア開発キット(SDK)に存在する一連の脆弱性「Airborne」を発見した。これらの脆弱性により、ハッカーはリモートでコードを実行できる可能性がある。ハッカーはこれらの脆弱性を利用してデバイスを乗っ取り、侵害したデバイスを使って攻撃範囲を拡大できる可能性がある。
「攻撃者はAirPlay対応デバイスを制御し、感染したデバイスが接続するローカルネットワーク上のデバイスに拡散するマルウェアを展開するなどの行為を行う可能性があります」とオリゴ氏は説明した。 AirPlay をサポートする Apple デバイスは数十億台、他のブランドが販売するデバイスは数百万台あるため、リスクは莫大です。

1 つの脆弱性により、ハッカーがデバイスを侵害し、それを使用してより大規模なネットワークにアクセスし、他のデバイスも標的にする可能性があります。ターゲットに応じて、会話の盗聴から車両の位置の追跡、機密情報へのアクセス、ランサムウェア攻撃、サービス拒否攻撃まで、リスクは多岐にわたります。
Appleは、macOS Sequoia 15.4、tvOS 18.4、macOS Ventura 13.7.5、iPadOS 17.7.6、macOS Sonoma 14.7.5、iOS 18.4、iPadOS 18.4、visionOS 2.4のアップデートで脆弱性を修正しました。しかし、パッチが適用されず、脆弱なままになっている古いデバイスが何千台も存在します。
Apple デバイスをセキュリティ上の脆弱性から保護するために専門家はどのような手順を提案していますか?
もちろん、すべての脆弱なデバイスで自分自身を保護するための最初の防御線は、Apple がリリースしたアップデートをダウンロードすることです。しかし、それは全体像ではありません。最高情報セキュリティ責任者(CISO)でTrustNetの創設者でもあるトレバー・ホロウィッツ氏は、このパッチはユーザーが自分のデバイスにパッケージをダウンロードした後にインストールした場合にのみ機能すると述べている。
彼はさらに、「最もシンプルで効果的な方法は、デバイスを常に最新の状態に保つことです。これは基本的なことのように思えるかもしれませんが、見落とされがちです」と述べています。iPhoneまたはiPadでは、次の手順に従ってセキュリティアップデートをインストールしてください:設定 > 一般 > ソフトウェアアップデート。macOSの場合は、次の手順に従ってください:Appleメニュー > システム設定 > 一般 > ソフトウェアアップデート。
Airborne のような攻撃ベクトルは、被害範囲を拡大するために Wi-Fi ネットワークに依存しているため、これにも注意を払う必要があります。 MacPawのMoonlockの上級マルウェア分析エンジニアであるOleh Kulchytskyi氏は、ゼロクリックのリモートコード実行(RCE)は最も高度なセキュリティ侵害であるとDigitalTrendsに語った。
関係企業は直ちにこの問題を是正すべきだが、ユーザーとしてはネットワークに関してより一層の注意を払う必要がある。クルチツキー氏はさらに、「自宅で安全を確保するためには、ルーターに強力なパスワードを設定し、ネットワークへの不審な接続がないことを確認してください」と述べている。
AirPlayを安全に使用する方法:コンテンツストリーミングのセキュリティ強化
ベテランの iOS 研究者であり、iVerify の共同設立者でもある Matthias Frielingsdorf 氏は、基本的なデジタル セキュリティ プロトコルに従うことの重要性を指摘しています。これには、更新プログラムが利用可能になったらすぐにインストールすること、強力なネットワーク パスワードを維持すること、そして最も重要なこととして、攻撃にさらされる領域を減らすことが含まれます。
AirPlay は脅威の媒介となるため、ユーザーは使用中に積極的な対策を講じる必要があります。 「AirPlay レシーバーである必要のない iOS/macOS/tvOS デバイスでこの機能を無効にすると、一部の攻撃が制限されます」とフリリングスドルフ氏は言います。 「公共の場では、MacやiPhoneのWi-Fiを無効にすることでもこうした攻撃を阻止できます。」
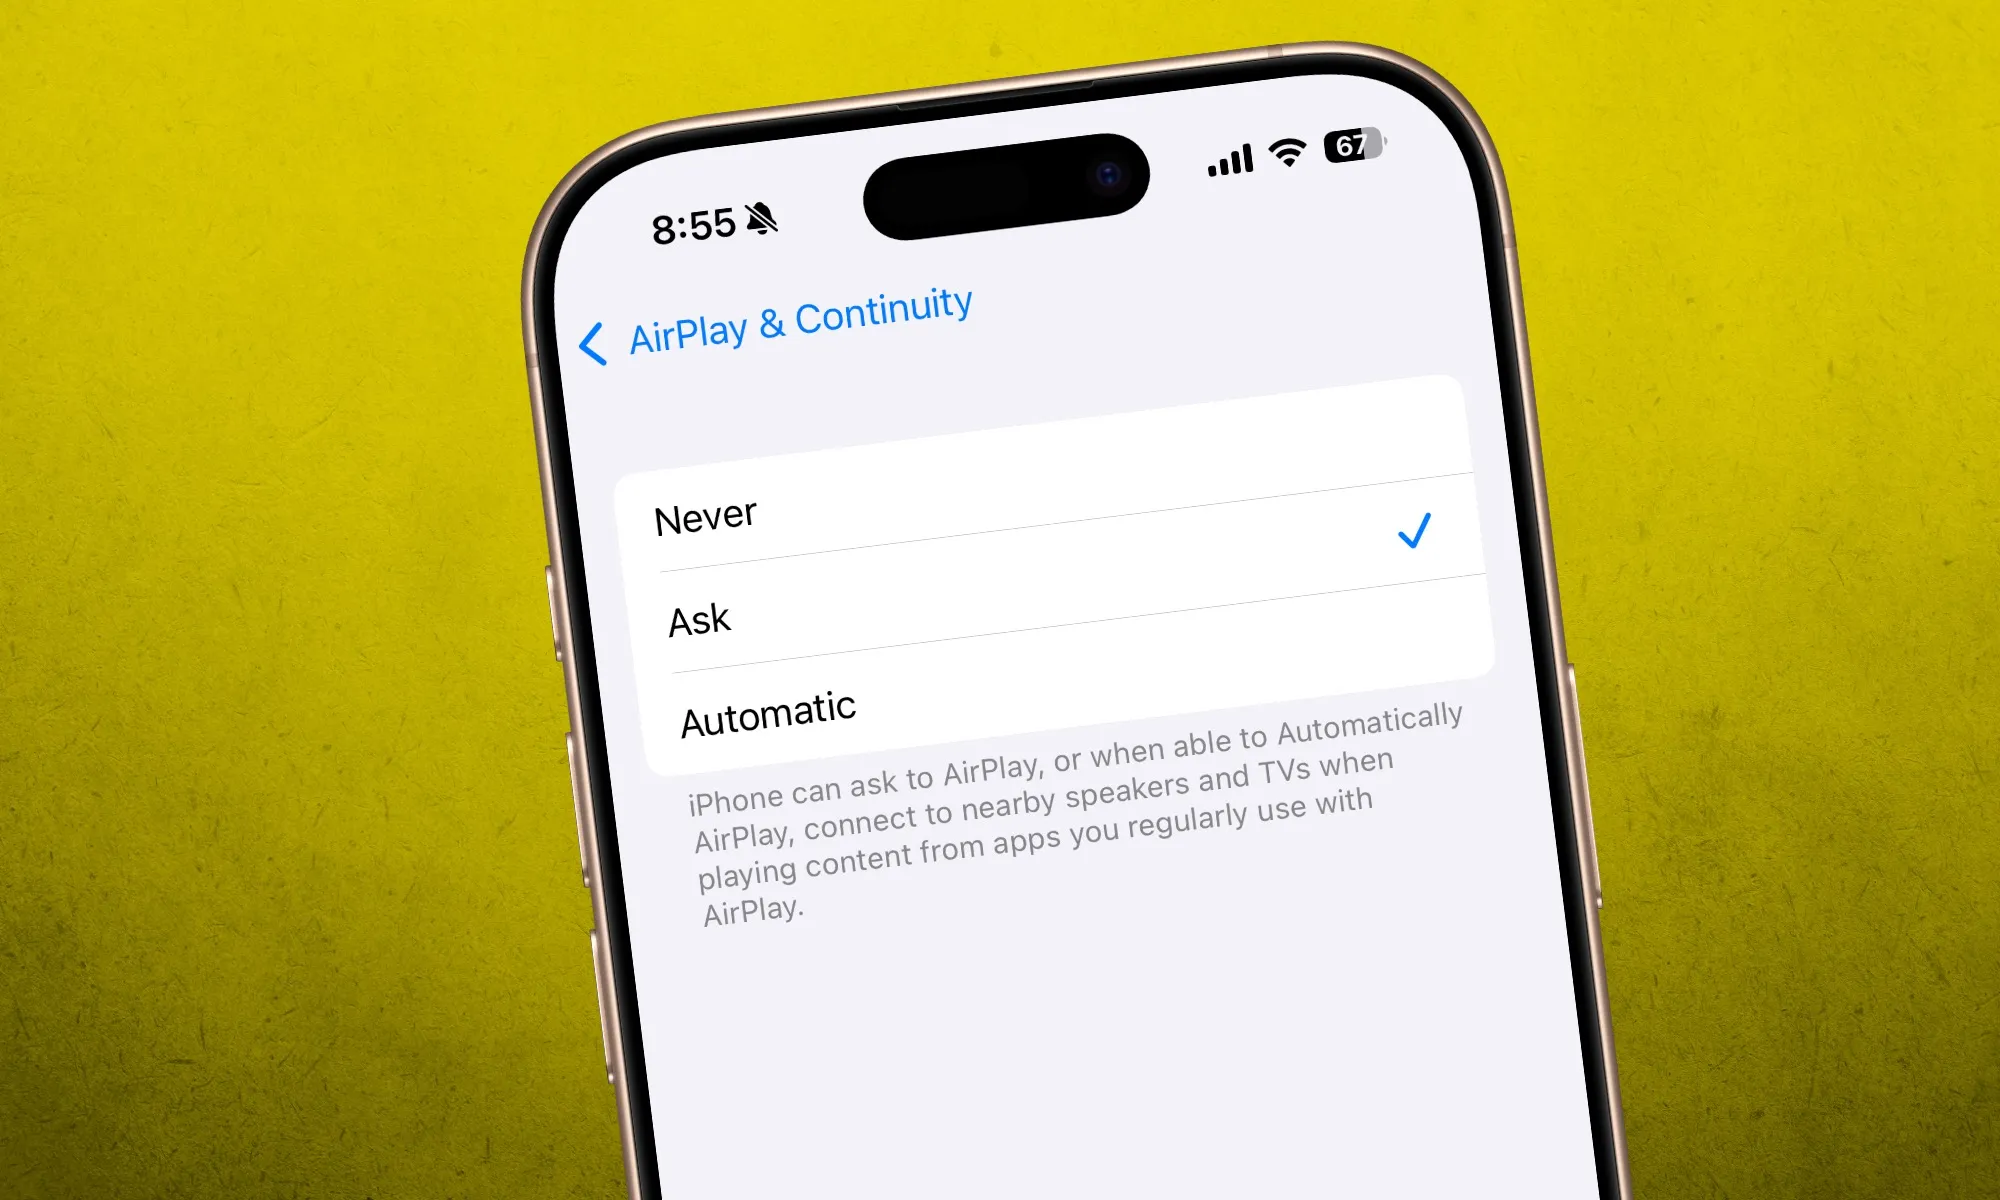
AirPlayはデフォルトで有効になっているため、無効にする必要があります。iPhoneまたはiPadで無効にするには、次の手順に従ってください:設定 > 一般 > AirPlayとストリーミング > 確認。この機能を積極的に使用しない場合は、 「常に無効」に設定することもできます。パスワードを設定するオプションもあるので、こちらも有効にすることをお勧めします。
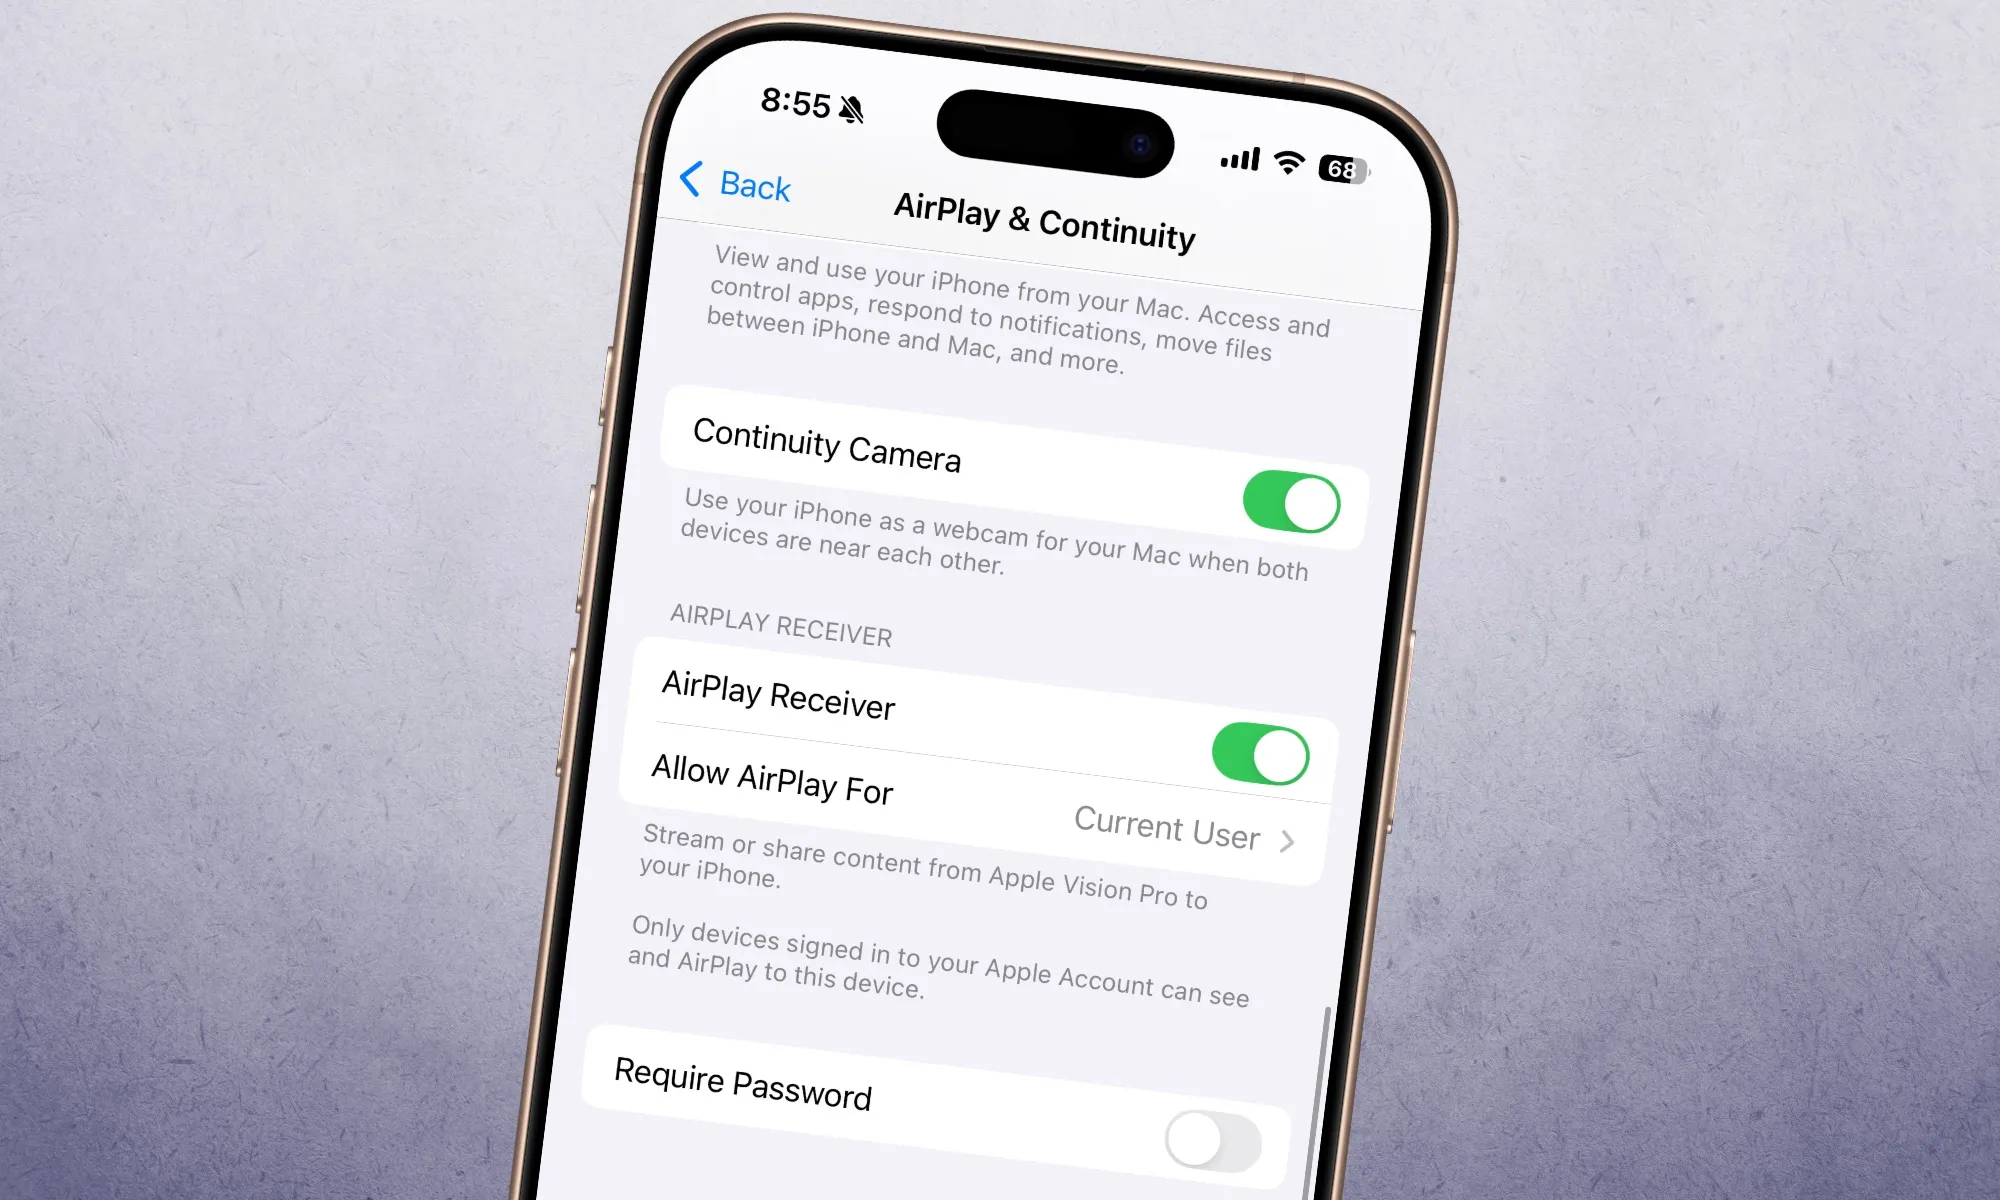
AirPlay 自体についてはどうでしょうか?無効にすることはできますか?はい、完全にオフにすることができます。 iPhone および iPad で、「AirPlay とキャスト」ページに移動し、「AirPlay レシーバー」スイッチをオフにします。あるいは、範囲内の全員に AirPlay を開放するのではなく、現在のユーザーのみに AirPlay を許可するように選択することもできます。
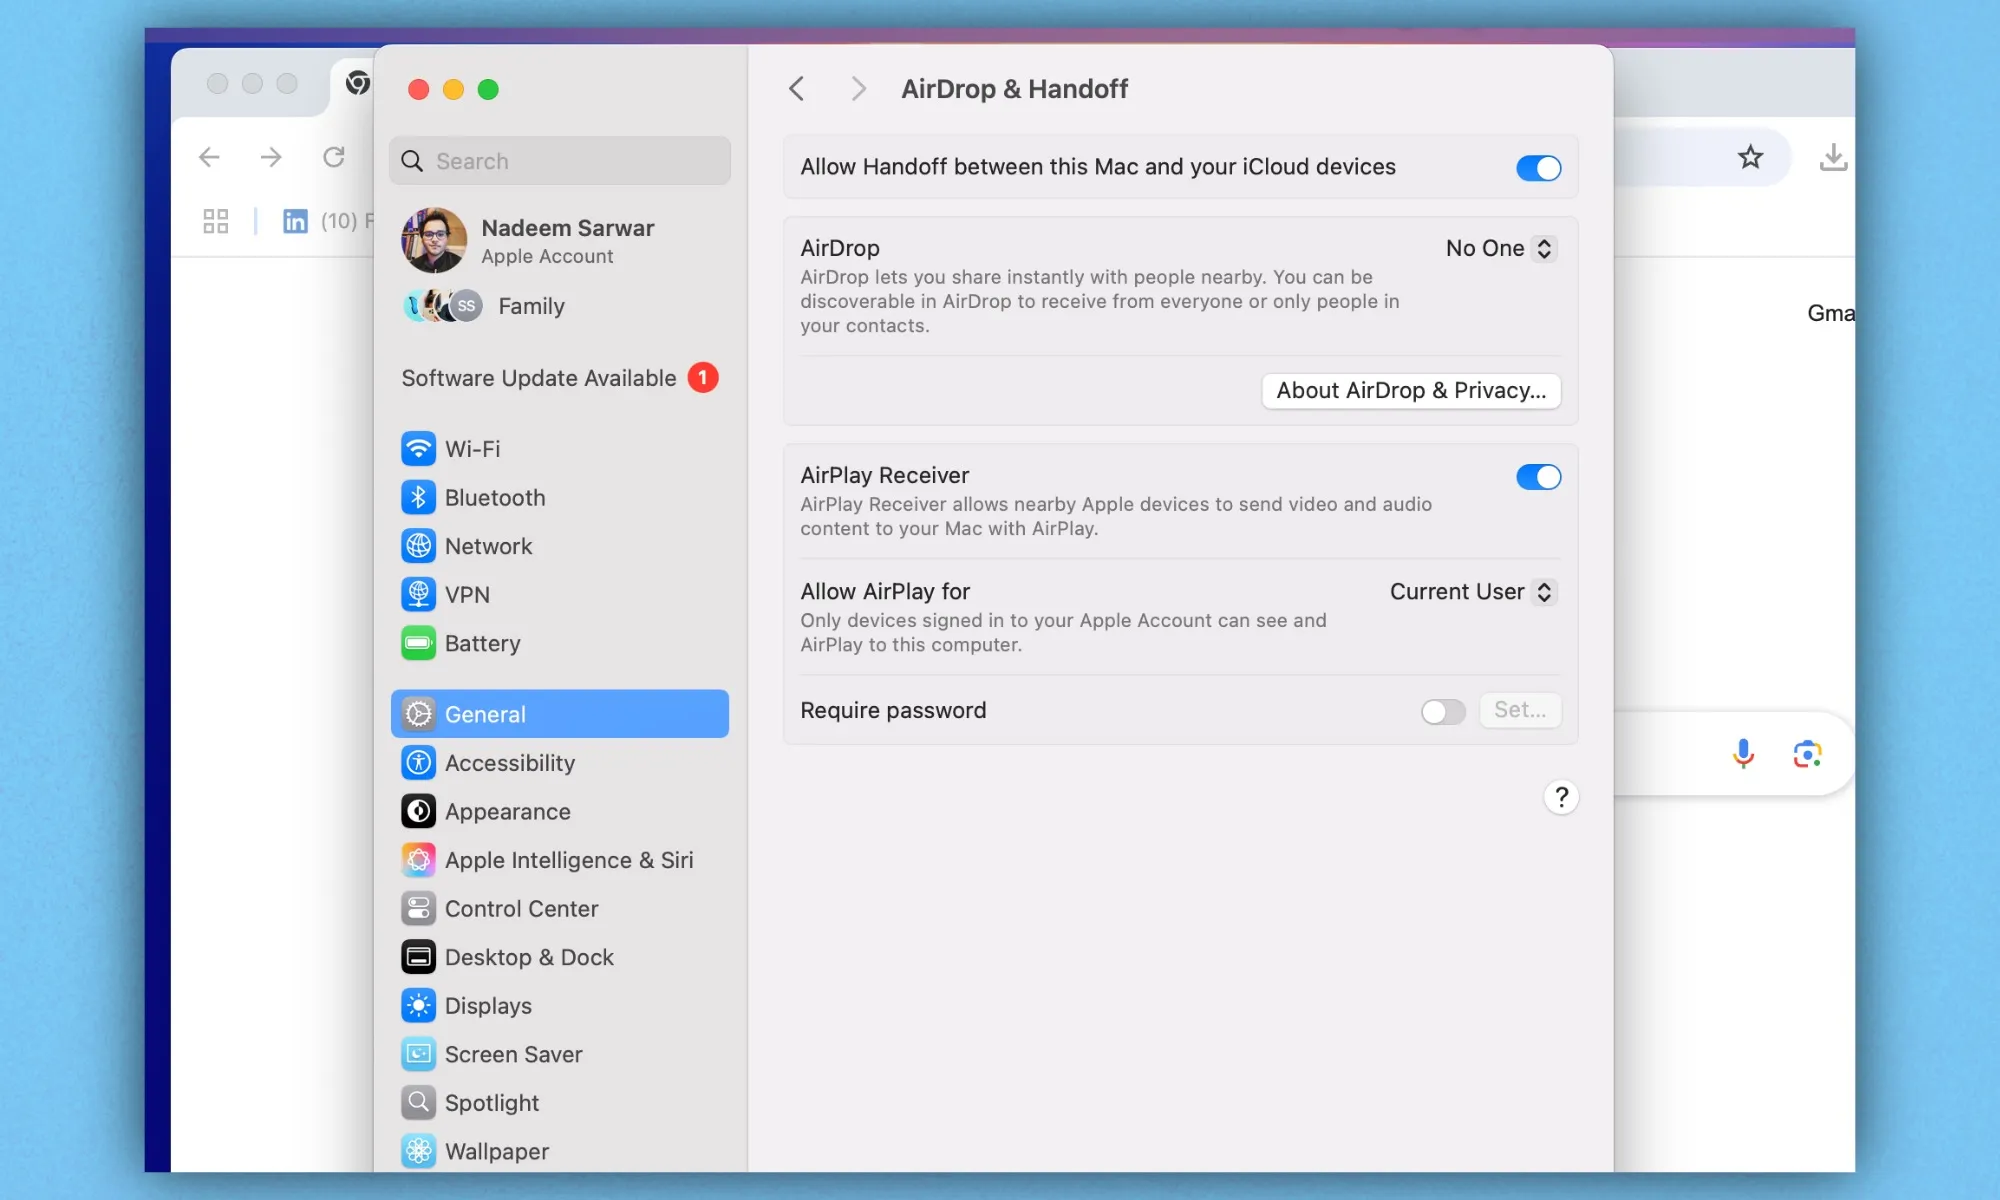
Macユーザーの場合は、 Appleメニュー > システム設定 > 一般 > AirDropとHandoff > AirPlayレシーバーの順に操作してください。古いデバイスや販売終了したデバイスは必ずしも修復できるとは限らないため、リスクを最小限に抑えるには、現在お持ちのデバイスで適切なプロトコルが有効になっていることを確認するのが最善です。
結論
セキュリティ専門家はこれまで何度も、Bluetooth などの無線伝送システムの欠陥を指摘してきました。しかし、1 回のクリックなしでリモート コード実行を可能にする AirPlay の脆弱性は、警告となる事例です。メッセージは明確です。
Apple のセキュリティ対策は強力ですが、絶対確実ではありません。
「この統合が危険なのです。AirPlayは単なるスタンドアロンアプリではありません。iOS、macOS、tvOSに組み込まれたシステムレベルのサービスです。そのため、このレイヤーが侵害されると、攻撃者は複数のデバイスに同時に影響を与えることができます」と、TrustNetのホロウィッツ氏はDzTecnium – Techに語った。
では、セキュリティ対策の経験がない平均的なユーザーはどうなるのでしょうか?さて、マーケティングの概念と認識を脇に置く時が来ました。特定のエコシステムが他のエコシステムよりも安全であるという考えにとらわれず、ユーザーは脅威の状況を理解するべきだと、BeyondTrust のチーフ セキュリティ ストラテジスト、クリス ヒル氏は語る。
「脅威の攻撃者は機会主義的で、最も抵抗が少なく簡単な方法を探しており、必ずそれを見つけます。今回のケースでは、AirPlayとAirBorneでそれが起こりました」と彼は警告する。肝心なのは、デバイスを最新の状態に保ち、使用しない機能を無効にし、ネットワーク関連の設定に注意することです。
コメントは締め切りました。